Netzwerksegmentierung im Kleinbetrieb: Gäste-WLAN, Server-VLAN und Druckerinsel
Gäste, Arbeitsplätze, Server und Drucker sinnvoll trennen: Welche Zugriffe nötig sind, warum VLANs allein nicht reichen und wie eine kontrollierte Umstellung gelingt.
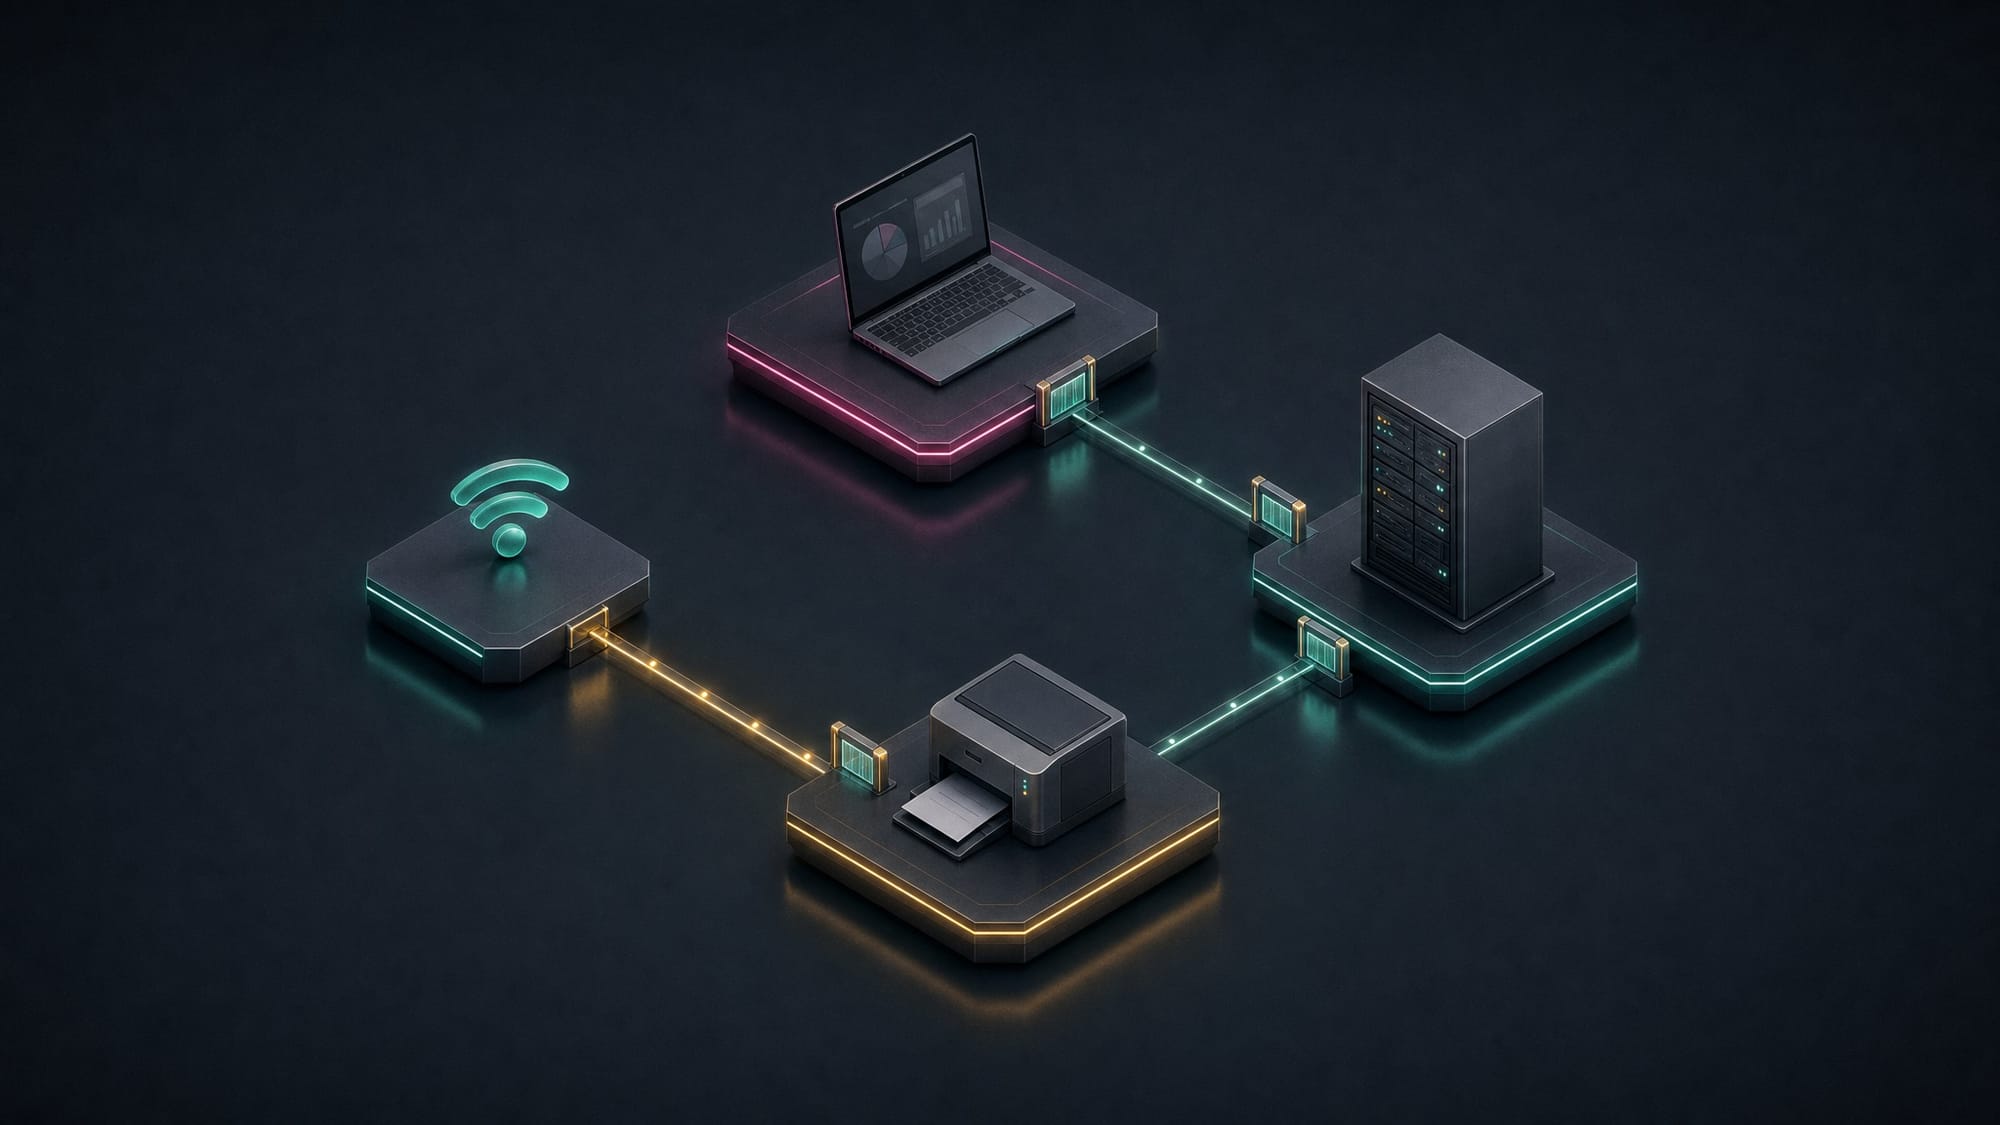
Der Besucher bekommt das WLAN-Passwort, der neue Drucker wird angeschlossen und die Kamera im Eingangsbereich findet ebenfalls einen freien Netzwerkport. Solange alles funktioniert, wirkt ein gemeinsames Netz wie die einfachste Lösung. Erst bei einer Störung oder einem Sicherheitsvorfall stellt sich die Frage, welche Geräte sich eigentlich gegenseitig erreichen können.
Netzwerksegmentierung setzt genau dort an. Geräte mit unterschiedlichen Aufgaben und unterschiedlichem Schutzbedarf werden getrennt. Die Übergänge erlauben nur die notwendigen Verbindungen. Das verhindert nicht jeden Angriff, kann aber unnötige Zugriffswege und die Ausbreitung eines Vorfalls begrenzen.
Mit Arbeitsabläufen beginnen, nicht mit VLAN-Nummern
Vor jeder technischen Änderung braucht es eine Übersicht. Welche Geräte gibt es? Wo liegen wichtige Daten? Welche Anwendung benötigt welchen Server? Wie gelangen Scans ins Postfach, und wer verwaltet die Netzwerkgeräte?
Diese Fragen klingen einfach, decken aber oft die eigentliche Arbeit auf. Ein Drucker kann zugleich Scanner sein. Eine Fachanwendung benötigt möglicherweise mehrere Dienste. Ein extern betreutes Gerät braucht einen bestimmten Wartungsweg. Solche Verbindungen sollten nicht erst auffallen, wenn die neue Trennung bereits aktiv ist.
Eine kleine Verbindungsmatrix hilft: Ausgangspunkt, Ziel, benötigter Dienst und fachlicher Zweck. Daraus entsteht ein begründetes Regelwerk statt einer Sammlung großzügiger Ausnahmen, die später niemand mehr erklären kann.
Zonen nach Aufgaben und Schutzbedarf bilden
Für viele kleine Umgebungen sind einige Bereiche ein sinnvoller Ausgangspunkt. Wie viele tatsächlich nötig sind, hängt von Anwendungen, Geräten und Betriebsabläufen ab.
- Gäste: Besuchergeräte erhalten Internetzugang, aber keinen allgemeinen Weg in das Firmennetz. Falls nötig, werden auch Verbindungen zwischen Gästen unterbunden.
- Arbeitsplätze: Mitarbeiter erreichen die vorgesehenen Anwendungen, Dateiablagen und Druckdienste. Direkte Verbindungen zwischen Clients werden nach tatsächlichem Bedarf beurteilt.
- Server: Fachanwendungen und zentrale Dienste bekommen gezielte Zugriffsregeln. Besonders schützenswerte Backup-Systeme können eine zusätzliche Abgrenzung benötigen.
- Drucker und weitere Geräte: Scanner, Kameras und Gebäudetechnik werden nach ihren Anforderungen gruppiert. Erforderliche Verbindungen, etwa Scan-to-Mail oder Updates, bleiben ausdrücklich berücksichtigt.
- Management: Verwaltungsoberflächen sind nur über die vorgesehenen administrativen Zugangswege erreichbar, nicht pauschal von jedem Arbeitsplatz.
Diese Bereiche sind ein Planungsmodell, keine starre Mindestzahl. Eine kleine Umgebung kann anders aussehen als eine Kanzlei mit mehreren Fachanwendungen. Entscheidend ist, dass jede Grenze einen nachvollziehbaren Zweck hat.
Ein VLAN allein ist noch keine Zugriffsregel
VLANs trennen logische Netze auf der Switching-Ebene. Sollen Geräte aus unterschiedlichen VLANs miteinander kommunizieren, wird zwischen ihnen geroutet. Erst passende Firewall-Regeln oder Access Control Lists begrenzen dabei die erlaubten Verbindungen. Cisco zeigt dieses Zusammenspiel an einem einfachen Inter-VLAN-Beispiel. Herstellererklärung zu Routing und Zugriffsbeschränkungen.
Wer mehrere VLANs anlegt und anschließend sämtlichen Verkehr zwischen ihnen erlaubt, hat deshalb die gewünschte Zugriffsbeschränkung noch nicht umgesetzt. Umgekehrt muss nicht jede Verbindung über dasselbe Gerät laufen. Wichtig ist, dass die vorgesehenen Kontrollpunkte tatsächlich greifen und keine ungeprüften Nebenwege bestehen.
Auch ein zweiter WLAN-Name beweist noch keine Trennung. Die Zuordnung am Access Point, die Switch-Verbindungen und der Übergang zum internen Netz müssen zusammenpassen. Für IPv6 muss dieselbe Schutzabsicht gelten wie für IPv4.
Schrittweise umstellen und die Grenzen testen
Eine Umstellung beginnt mit einer gesicherten Konfiguration und einem Rückfallplan. Danach bietet sich ein begrenzter Bereich an, beispielsweise ein Gästezugang oder eine kleine Gerätegruppe. So lassen sich Annahmen prüfen, bevor viele Arbeitsplätze betroffen sind.
Testen Sie sowohl erlaubte als auch verbotene Wege. Ein Gast soll ins Internet kommen, aber keine internen Verwaltungsoberflächen öffnen können. Ein Arbeitsplatz soll drucken können, während unnötige Zugriffe aus dem Druckernetz blockiert bleiben. Ein fehlgeschlagener Ping allein beweist dabei keine vollständige Trennung.
Protokolle helfen, vergessene Abhängigkeiten zu finden. Jede nachträgliche Ausnahme braucht trotzdem eine Begründung. „Damit es wieder geht“ kann eine vorübergehende Maßnahme sein, sollte aber nicht die endgültige Dokumentation ersetzen.
Aufwand realistisch einschätzen
Die vorhandene Hardware ist nur ein Teil der Planung. Prüfen Sie Funktionen, Supportstatus und Leistungsreserven von Firewall, Switches und Access Points. Dazu kommen Adressierung, Druckerzuordnung, Namensauflösung und die Erreichbarkeit externer Betreuung.
Eine belastbare Aufwandsschätzung entsteht deshalb nach der Bestandsaufnahme. Pauschale Zusagen wie „an einem Nachmittag erledigt“ übersehen gerade jene Abhängigkeiten, die später Unterbrechungen verursachen. Ein vereinbartes Wartungsfenster und erreichbare Ansprechpartner gehören zum Projekt.
Fazit
Ein übersichtlich getrenntes Netz macht notwendige Zugriffe sichtbar und unnötige Wege schwieriger. Es ersetzt weder Updates noch sichere Konten oder Backups. Als Teil eines abgestimmten Sicherheitskonzepts hilft es aber, dass nicht jedes Gerät automatisch jedes andere erreichen darf.
Sie möchten wissen, welche Trennung für Ihren Betrieb sinnvoll ist? Sprechen Sie mit shinpo IT.